martes, 22 de septiembre de 2015

Maquina Enigma

 La necesidad de comunicaciones seguras tanto para el ejército como el uso civil se hizo evidente, la búsqueda para reemplazar comenzó las cifras de mano poco prácticas y que consumen mucho tiempo. 

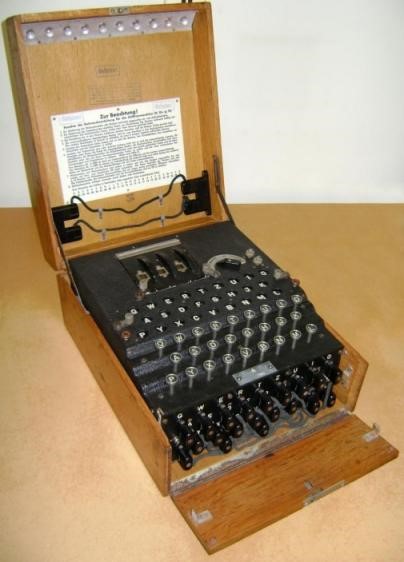
La máquina Enigma  fue inventada por un ingeniero alemán Arthur Scherbius, un experto en electromecánica que tras la primera guerra mundial quiso aplicar la tecnología existente para mejorar los sistemas de cartografía de los ejercicios. Su idea consistía en aplicar el cifrado de Vigenere que consistía en aplicar un algoritmo de sustitución de unas letras por otras.


La máquina Enigma consistía de un teclado conectado a una unidad de codificación. La unidad de codificación contenía tres rotores separados cuyas posiciones determinaban como sería codificada cada letra del teclado. Lo que hacía que el código Enigma fuera tan difícil de romper era la enorme cantidad de maneras en que la máquina se podía configurar. Primero, los tres rotores de la máquina se podían escoger de un grupo de cinco letras, y podían ser cambiados e intercambiados para confundir a los descifradores. Segundo, cada rotor podía ser ubicado en una de veintiséis diferentes letras. El mecanismo consistía en una serie de teclas, con las letras del alfabeto, al igual que una máquina de escribir, que en realidad eran interruptores que accionaban los dispositivos eléctricos y hacían mover unos cilindros rotatorios. El funcionamiento, cara al usuario, era bastante sencillo. El operador tenía que teclear las letras de su mensaje y anotar las letras que devolvía la máquina (a través de un alfabeto que se iba iluminando). 


El código a usar se fijaba con las posiciones de los cilindros que constaban, cada uno, de 26 cables que se conectaban al teclado pero, con la particularidad, que el primer cilindro giraba un veintiseisavo de vuelta después de cada pulsación, de tal manera que la posición de las conexiones iba cambiando con cada entrada del teclado, obteniendo un cifrado polialfabético. Además, para dar mayor robustez, el segundo cilindro sólo daba un giro cuando el primero había completado 26 giros y el tercero cuando el segundo había dado sus correspondientes 26 y añadió la posibilidad de que los rodillos pudiesen ser intercambiados de posición, de manera que el número de posibilidades aumentase hasta tener 105.456 alfabetos.

La cartografía es una batalla intelectual entre el diseñador del código y el descifrador. El reto trata el diseñador del código es mezclar y enredar un mensaje de salida hasta el punto en que no pueda ser descifrado en caso de que el enemigo lo intercepte. Sin embargo, la cantidad de manipulación matemática posible se ve limitada por la necesidad de despachar los mensajes de manera rápida y eficiente. La fortaleza del código Enigma alemán era que el mensaje cifrado era sometido a varios niveles de codificación a una velocidad muy alta. El reto para el descifrador era tornar un mensaje interceptado y romper el código antes de que el contenido del mensaje dejara de ser relevante. Un mensaje alemán que daba la orden de destruir un barco británico tenía que ser descifrado antes de que el barco fuera hundido.


Referencias
http://hipertextual.com/2011/07/la-maquina-enigma-el-sistema-de-cifrado-que-puso-en-jaque-a-europa
http://www.exordio.com/1939-1945/militaris/espionaje/enigma.html
http://users.telenet.be/d.rijmenants/en/enigma.htm
http://historiaybiografias.com/maquina_enigma/

viernes, 18 de septiembre de 2015

Spanning Tree Protocol & Broadcast Storm Control

Spanning Tree Protocol

Spanning Tree Protocol (STP) es un protocolo de red de nivel 2 del modelo OSI (capa de enlace de datos). Su función es la de gestionar la presencia de bucles en topologías de red debido a la existencia de enlaces redundantes (necesarios en muchos casos para garantizar la disponibilidad de las conexiones). El protocolo permite a los dispositivos de interconexión activar o desactivar automáticamente los enlaces de conexión, de forma que se garantice la eliminación de bucles. STP evita que se formen bucles cuando los interruptores o puentes están interconectados a través de varias rutas.

STP  fue desarrollado antes de los interruptores se crearon con el fin de hacer frente a un problema que ocurrió con las redes que fueron implementando puentes de red. STP tiene dos propósitos: Primero, evita los problemas causados ​​por bucles en una red. En segundo lugar, cuando se planifican circuitos redundantes en una red, STP se ocupa de la rehabilitación de cambios en la red o fallos.

El objetivo del protocolo es mantener una red libre de bucles. Un camino libre de bucles se consigue cuando un dispositivo es capaz de reconocer un bucle en la topología y bloquear uno o más puertos redundantes. El protocolo explora constantemente la red, de forma que cualquier fallo o adición en un enlace es detectado al instante. Cuando cambia la topología de red, el algoritmo reconfigura los puertos del switch para evitar una pérdida total de la conectividad. El protocolo STP es muy útil para evitar colisiones y que un paquete ande circulando por toda la red, tambien permite identificar y bloquear los puertos que sean redundantes.

Broadcast Storm Control

El broadcast es un paquete de datos que se envían a todos los nodos de una red. El protocolo broadcast storm control se refiere al proceso que se lleva a cabo en él envió de paquetes dentro de una red, esta a su vez va a generar trafico excesivo debido a los paquetes de datos que circulan dentro de ella y por consecuencia esto genera un mal funcionamiento de la red.

Una tormenta de broadcast (broadcast storm control), se produce cuando se recibe una gran cantidad de una gran cantidad de paquetes datos se envían al mismo tiempo saturando la red y por lo tanto esta se vea afectada asiendo más lenta.

La tormenta de paquetes se da cuando un puerto recibe gran número de paquetes broadcast, unicast o multicast. El Storm Control lleva un monitoreo del tráfico de los paquetes de la red por medio de intervalos de tiempo, esto es para que si el tráfico de datos excede el strom retenga el flujo de datos hasta que el tráfico se restablesca y se puedan restaurar el reenvió de los datos de forma fluida y puedan llegar a su destino.

La principal ventaja de este protocolo es que ayuda a mejorar el rendimiento de la red en situaciones en las tramas de difusión están consumiendo una porción significativa del ancho de banda de la red, a un grado en el que el ancho de banda restante es insuficiente para realizar eficientemente las tramas unicast y multicast.

Referencias
http://www.cisco.com/c/en/us/tech/lan-switching/spanning-tree-protocol/index.html
http://aprenderedes.com/2006/11/protocolo-de-arbol-de-extensionstp/
http://gustavooocanauaemex.blogspot.mx/2015/03/protocolos-broadcast-storm-control.html

viernes, 11 de septiembre de 2015

BYOD

BYOD(Bring Your Own Device) traducido al español como, traiga su propio dispositivo, BYOD es una política empresarial que consiste en que cada uno de los empleados que laboran en ella puedan llevar sus dispositivos móviles (smartphones, tabletas, computados portátiles), esta fue una tendencia que comenzó en los últimos años por el incremento de la tecnología principalmente en los dispositivos móviles que en conjunto con los diferentes servicios que se ofrecen en Internet como el almacenamiento en la nube, correos electrónicos, redes sociales, entre otras actividades que solo se usaban en un ámbito social pero poco a poco se empezó a formar una tendencia un poco mas profesional donde los servicios y aplicaciones se usaban para manejar información del lugar u organización donde laboraban, por ejemplo en la nube se podría almacenar y compartir carpetas de trabajo ayudándose de plataformas como Dropbox, en las redes sociales de de igual manera se empezaban a crear conversaciones de grupos de trabajo para poder intercambiar información. Entonces se creo BYOD una política que permite a los empleados llevar sus dispositivos móviles y poder usarlos en sus lugares de trabajo.


BYOD es una tendencia cada vez mas generalizada donde las empresas les permiten a sus empleados llevar sus dispositivos portátiles para realizar actividades que se relacionan con su trabajo, pero todo tiene riesgos, cuando una organización decide implementar BYOD debe tener en cuenta los siguientes factores:

  • Experiencia de usuario y lealtad  
  • Aumento de la productividad 
  • Ahorro de costes
  • La red como activo de las TIC inteligentes 

Con la implementación de BYOD se busca tener las siguientes ventajas:

  • Incrementar la productividad de los empleados, debido a que se sienten mas cómodos trabajando con sus propios dispositivos.
  • Incrementar la satisfacción del trabajo, permitiendo a los empleados estar mejor satisfechos con su trabajo.
  • Permitir a los empleados tener una mejor flexibilidad eligiendo el momento y el lugar para realizar sus tareas, dado que el empleado regularmente lleva con el sus dispositivos móviles le permitirá realizar sus tareas en el momento que el desee.

El principal inconveniente o desventajas que se tiene con la implementación de BYOD son:

  • El riesgo de la seguridad de la organización, ya que los dispositivos de los empleados pueden ser mas vulnerables a que puedan ser infectados por algún tipo de malware y tenga perdida de información de la organización.
  • Si el empleado tiene algún tipo de malware en su dispositivo y al conectarse a la red de la organización podría infectar los equipos internos lo que podría tener problemas de perdidas de información.
Estas son algunas de las ventajas y desventajas que tiene al implementar BYOD, ya dependerá de cada organización si lo implementa o no una vez realizando el análisis correspondiente.

Referencias
http://www.cisco.com/web/about/ac79/docs/re/byod/BYOD_Horizons-Global_LAS.pdf
http://www.ibm.com/mobilefirst/us/en/bring-your-own-device/byod.html
http://www.computerworld.com/article/2948470/byod/the-bring-your-own-device-fad-is-fading.html


viernes, 4 de septiembre de 2015

Ensayo de internet

El internet en mi opinión es la red donde encontramos toda la información que queramos y donde nos encontramos relacionados todos de alguna manera. Hoy en día internet se ha vuelto indispensable para cada uno de nosotros en diferentes aspectos, cada uno de nosotros lo usamos a diario para diferentes fines por ejemplo para buscar información, realizar algún trámite en línea en una organización, tener comunicación con alguna persona que se encuentre en cualquier lugar, entre otras muchas cosas, hay un sin fin de cosas que podemos hacer con el uso del internet, pero lo cierto es que hoy en día el internet es una influencia muy grande para nosotros, esta influencia puede afectar de manera positiva o negativa dependiendo que nivel de educación que tengamos al  navegar en la red, en estos tiempos las redes sociales han tenido un impacto muy grande en la sociedad ya que con el uso de estas, existe una forma de contacto en la que personalidades famosas o grupos en específico asen participen a un grupo de personas en específico a que interaccionen con ellos provocando una forma de que la persona se sienta de alguna manera importante.


Considero que aspectos como el de las redes sociales es una de todas las actividades que podemos realizar en internet pero para cada uno de estos aspectos debemos realizarlos con una cultura y responsabilidad de saber qué es lo que de verdad estamos haciendo, sin afectar interés de terceros ya que, así como podemos obtener bastantes cosas de internet que nos ayuden a crecer como persona, también es cierto que podemos realizar muchas cosas que desde un punto de vista ético son incorrectas, entonces no nos queda de otra que ser personas lo más responsables que podamos y aprovechar al máximo ese mundo de información que tenemos a nuestro alcance.

viernes, 28 de agosto de 2015

Versiones de Windows Server

Las versiones de Windows server son aplicaciones con otras características diferentes a los otros sistemas operativos convencionales para computadoras para clientes o usuarios, estas diseñadas para fungir como servidores capaces  para soportar configuraciones más complejas, mayor almacenamiento de datos, con un rendimiento tanto de hardware como de software mayor para proporcionar un servicio de 24 horas por un largo tiempo. Existen diferentes tipos de versiones de Windows server con características diferentes las cuales se describen a continuación:

Windows Server 2012


Windows Server 2012 es la última edición lanzada por Microsoft del sistema operativo Windows Server. Es la versión para servidores de Windows 8 y es el sucesor de Windows Server 2008 R2. El software está disponible para los consumidores desde el 4 de septiembre de 2012. A diferencia de su predecesor, Windows Server 2012 no tiene soporte para computadoras con procesadores Intel Itanium y se venden cuatro ediciones. Se han agregado o mejorado algunas características comparado con Windows Server 2008 R2, como una actualización de Hyper-V, un rol de administración de direcciones IP, una nueva versión del Administrador de Tareas de Windows, y se presenta un nuevo sistema de archivos: ReFS.

Windows server 2008

Es el sucesor de Windows Server 2003, distribuido al público casi cinco años después. Al igual que Windows Vista, Windows Server 2008 se basa en el núcleo Windows NT 6.0 Service Pack 1. Entre las mejoras de esta edición, se destacan nuevas funcionalidades para el Active Directory, nuevas prestaciones de virtualización y administración de sistemas, la inclusión de IIS 7.5 y el soporte para más de 256 procesadores. Hay siete ediciones diferentes: Foundation, Standard, Enterprise, Datacenter, Web Server, HPC Server y para Procesadores Itanium, sus principales características son:
  • Nuevo proceso de reparación de sistemas NTFS: proceso en segundo plano que repara los archivos dañados.
  •  Creación de sesiones de usuario en paralelo: reduce tiempos de espera en los Terminal Services y en la creación de sesiones de usuario a gran escala.
  •  Cierre limpio de Servicios.
  •  Sistema de archivos SMB2: de 30 a 40 veces más rápido el acceso a los servidores multimedia.
  •  Address Space Load Randomization (ASLR): protección contra malware en la carga de controladores en memoria.
  •  Windows Hardware Error Architecture (WHEA): protocolo mejorado y estandarizado de reporte de errores.
  • Virtualización de Windows Server: mejoras en el rendimiento de la virtualización.
  • PowerShell: inclusión de una consola mejorada con soporte GUI para administración.
  • Server Core: el núcleo del sistema se ha renovado con muchas y nuevas mejoras

      Windows Home Server
 
      Windows Home Server es un sistema operativo para uso doméstico producido por Microsoft. Anunciado el 7 de enero de 2007, en la "Consumer Electronics Show" por Bill Gates, Windows Home Server intenta ser una solución para hogares con varios ordenadores interconectados en la cual puedan compartir archivos, producir respaldos automatizados, y acceso remoto. Está basado en Windows Server 2003 SP2.
  • Respaldo centralizado. Permite respaldar más de 10 PC, utilizando "Single Instance Tecnology" para evitar múltiples copias del mismo archivo, incluso si existe en múltiples PC.
  • Monitor de Salud. Puede centralizar la monitorización de la "salud" de todos los PC de la red, incluyendo antivirus y el estado de Firewall.
  • Compartir Archivos. Ofrece la posibilidad de compartir archivos comúnmente utilizados como MP3s y videos.
  • Compartir Impresora. Permite un servidor de impresora centralizado para facilitar el trabajo de impresión a todos los usuarios de la red.
  • Versiones previas. Toma ventaja de la característica "Volume Shadow Copy Services" para generar instantáneas de los archivos posibilitando la recuperación de versiones antiguas de estos.
  • Administración Remota. Provee una interfaz gráfica que realiza tareas administrativas remotas. También posee "Escritorio Remoto" para conectarse al servidor.
  • Puerta de Enlace de Acceso Remoto. Permite acceder a cualquier PC de la red desde fuera del hogar.
  • Difusión de Medios. Puede difundir contenidos multimedia a una XBox 360 o cualquier otro dispositivo utilizando Windows Media Connect.
  • Redundancia de datos. Se protege duplicando los datos en múltiples unidades para prevenir perdidas de estos ante fallos.
  • Almacenamiento Expandible. Provee un espacio de almacenamiento unitario y singular expandible, eliminando la necesidad de utilizar letras de unidades.
  • Compatibilidad. Posee compatibilidad con Windows XP y Windows Vista, incluso puede ser utilizada con la herramienta "Time Machine", propia de MacOS X Leopard.

     Windows server 2003

  Windows Server 2003 se podría considerar como un Windows XP modificado para labores empresariales, no con menos funciones, sino que estas están deshabilitadas por defecto para obtener un mejor rendimiento y para centrar el uso de procesador en las características de servidor; por ejemplo, la interfaz gráfica denominada Luna de Windows XP viene desactivada por lo que sólo se utiliza la interfaz clásica de Windows, sus principales características son:
  •        Sistema de archivos NTFS:
  •       Cuotas
  •       Cifrado y compresión de archivos, carpetas y no unidades completas.
  •       Permite montar dispositivos de almacenamiento sobre sistemas de archivos de otros dispositivos al estilo unix
  •      Gestión de almacenamiento, backups... incluye gestión jerárquica del almacenamiento, consiste en utilizar un algoritmo de caché para pasar los datos menos usados de discos duros a medios ópticos o similares más lentos, y volverlos a leer a disco duro cuando se necesitan.
  •       Windows Driver Model: Implementación básica de los dispositivos más utilizados, de esa manera los fabricantes de dispositivos sólo han de programar ciertas especificaciones de su hardware.
  •         ActiveDirectory Directorio de organización basado en LDAP, permite gestionar de forma centralizada la seguridad de una red corporativa a nivel local.
  •         Autentificación Kerberos5
  •         DNS con registro de IP's dinámicamente
  •           Políticas de seguridad
      Windows Small Business Server

   Windows Small Business Server (anteriormente Microsoft Small Business Server) es una suite integrada de servidor de Microsoft diseñado para el funcionamiento de la infraestructura de la red (tanto la intranet de gestión y acceso a Internet), de las pequeñas y medianas empresas que no tengan más de 75 estaciones de trabajo o usuarios.

      Windows Essential Business Server

Essential Business Server ofrece una sola consola de administración/gestión, a través del cual el cobro de los clientes y los servidores administrados se puede supervisar y controlar. El software de terceros también puede utilizar la misma consola para presentar una interfaz de administración para su software. CA Technologies y Symantec utilizaron la consola de administración para sus productos, CA ARCserve Backup, Backup Exec y los productos de Symantec Endpoint Protection, respectivamente. Essential Business Server también incluye Microsoft Remote Web Workplace, una función out-of-the-box que le permite fácilmente configurar acceso remoto de seguridad mejorada a los equipos de cliente de la empresa y Outlook Web App.


martes, 25 de agosto de 2015

Factura digital

La factura digital es un comprobante fiscal enviado por internet de todos los contribuyentes dados de alta en el SAT (Servicio de Administración Tributaria), al igual que las facturas impresas una factura digital es un comprobante de una transacción comercial entre un vendedor y un comprador, en la factura digital debe existir el total de la compra de todos los elementos comprados, los datos del cliente quien los adquirió y los datos de la empresa u organización que los está vendiendo, solo que esta ahora se le envía por correo electrónico al cliente y ya no se le entrega de manera impresa, la factura digital debe contener un elemento muy  importante llamado firma electrónica (FIEL) .

La FIEL es un archivo electrónico que te identifica al realizar trámites por internet en el SAT, este archivo es único con ello se garantiza que no va hacer igual al de ninguna otra persona por lo tanto es un identificador de cada contribuyente en el SAT, las funciones básicas de una firma electrónica son:
  • Identificar al firmante de manera inequívoca.
  • Asegurar la integridad del documento firmado: Asegura que el documento firmado es exactamente el mismo que el original y que no ha sufrido alteración o manipulación.
  • Asegurar la integridad del documento firmado: Los datos que utiliza el firmante para realizar la firma son únicos y exclusivos y, por tanto, posteriormente, no puede decir que no ha firmado el documento.

Resultado de imagen para firma electronica ejemplo

La FIEL tiene funciones es de mucha utilidad para el contribuyente dentro de las cuales se encuentran las siguientes:
  • Declaraciones patrimoniales.
  • Emisión de documentos oficiales.
  • Emisión de dictámenes
  • Solicitudes de acceso a la información pública.
  • Control y gestión de documentos.


Referencias

viernes, 21 de agosto de 2015

Comunicaciones Unificadas

Las comunicaciones unificadas son un conjunto de elementos que nos permiten tener una una comunicación utilizando los servicios de audio, vídeo, mensajes de voz, correo electrónico entre algunas otras que, en conjunto en una sola nos permiten tener una comunicación exitosa. Esto quiere decir que será mucho más fácil que antes localizar a las personas  y hacerle saber a los demás cómo lo pueden localizar, ademas de tener la posibilidad de poder interactuar con varios dispositivos como lo son teléfonos celulares, tabletas, labtops o todo dispositivo de comunicación que tenga la posibilidad de establecer comunicación a Internet y con ello poder intercambiar información con varios usuarios.
La importancia de las comunicaciones unificadas consiste en dar mayor control al usuario final para acceder de manera simple y a través de interfaces intuitivas a todos estos servicios de comunicación y darle la facilidad al usuario de hacerlo a través de su dispositivo preferido, ya sea una PC, una portátil, un smartphone o una tablet, en el momento y lugar que lo desee.
Características de las comunicaciones unificadas.
Arquitectura abierta: Las comunicaciones unificadas tienen que presentar una arquitectura abierta que permita ajustarse a la infraestructura IT actual que se tenga.
Soporte al usuario móvil:  Actualmente, cada vez es mayor el número de empleados que trabajan desde casa o fuera de las oficinas gracias a los dispositivos móviles que permiten que cada uno se pueda conectar sin necesidad de estar físicamente en el las instalaciones de la empresa. En este caso y para evitar que las conexiones se vean interrumpidas, cada usuario deberá acceder a una única extensión.
Escalabilidad: La solución de comunicaciones unificadas debe ser escalable y tiene que ofrecer la opción de poder ampliarse en caso de necesidad en un futuro y, al mismo tiempo, poder ser operativo con hardware de baja capacidad y de un coste más reducido.
Flexibilidad: Las comunicaciones unificadas tienen que ser capaces de cumplir los requisitos de cualquier tipo y número de usuarios.
Gobernabilidad: El uso de ellas debe ser sencillo, la configuración de unidades extremas debe ser fácil y el sistema debe estar operativo en un período corto de tiempo.
Coste-Eficiencia. El coste de las comunicaciones unificadas debería ser total sin que ocasione gastos adiciones después de la compra o su vida útil.

Referencias
http://www.cnnexpansion.com/opinion/2013/07/19/que-son-las-comunicaciones-unificadas